La gestione dell’identità digitale in azienda non si limita a scegliere una buona password. Essa copre tutti i meccanismi che permettono di sapere chi accede a cosa, quando e con quale livello di fiducia. Nel 2024, questa gestione deve integrare nuove restrizioni: portafogli d’identità europei, identità non umane legate alle API e agenti IA, abbandono progressivo delle password tradizionali. Ecco come strutturare questa transizione senza subirla.
Identità non umane: il punto cieco della maggior parte delle politiche IAM
Hai mai contato il numero di account di servizio attivi nel tuo sistema informativo? Nella maggior parte delle aziende, le identità non umane (account di servizio, chiavi API, workload cloud, bot) superano di gran lunga il numero di account utente.
Il problema è concreto. Queste identità funzionano spesso con segreti statici, raramente rinnovati, a volte condivisi tra team. Un account di servizio creato per un progetto pilota tre anni fa è ancora attivo, con diritti di accesso ampi, senza un responsabile identificato.
Ogni identità non umana deve essere associata a un responsabile umano. Questo è il primo principio da applicare. Il secondo consiste nel limitare i diritti al minimo necessario, per poi memorizzare i segreti in un vault dedicato con rotazione automatizzata. I quadri normativi NIS2 e DORA affrontano questa questione indirettamente, attraverso il controllo degli accessi e la gestione dei rischi legati ai fornitori informatici.
Se stai avviando un inventario, inizia dalle chiavi API esposte in ambienti di produzione. Queste sono le più critiche e spesso le meno documentate. Per trovare informazioni su identitools.fr riguardanti gli strumenti adatti a questo approccio, l’argomento è trattato sotto l’angolo operativo.
Autenticazione resistente al phishing: passkey e FIDO2 in pratica
L’autenticazione multifattoriale classica (SMS, applicazione di codici temporanei) rimane vulnerabile a certi attacchi di intercettazione o ingegneria sociale. Un attaccante che controlla un proxy di sessione può catturare il codice in tempo reale.
Le passkey e il protocollo FIDO2/WebAuthn eliminano questo vettore d’attacco. Il principio: l’autenticazione si basa su una chiave crittografica legata al dispositivo dell’utente. Nulla viene trasmesso al server che possa essere intercettato o riprodotto.
In termini concreti, un dipendente si autentica tramite impronta digitale o riconoscimento facciale sul proprio dispositivo. Il server verifica una firma crittografica, non un segreto condiviso. Nessuna password da memorizzare, nessun codice da trascrivere.
Implementare le passkey a tappe
Il passaggio al passwordless non avviene in un giorno. Inizia dalle popolazioni più esposte: amministratori di sistema, team con accesso a dati sensibili, account con privilegi elevati.
- Identifica le applicazioni compatibili FIDO2 nel tuo parco software attuale. I principali fornitori cloud e browser web supportano già questo protocollo.
- Prevedi un periodo di coabitazione in cui il vecchio sistema (password + MFA classica) rimanga disponibile come backup, finché gli utenti adottano le passkey.
- Documenta le procedure di recupero accesso in caso di perdita del dispositivo, poiché un dispositivo perso senza procedura di backup blocca l’utente.
Il guadagno in sicurezza è reale, ma il dispiegamento richiede rigore nell’accompagnamento dei team.
Portafoglio europeo di identità digitale (EUDI Wallet): cosa cambia per le aziende
Il regolamento eIDAS 2.0 introduce l’EUDI Wallet, un portafoglio di identità digitale interoperabile a livello europeo. Non è un progetto lontano.
A partire da dicembre 2027, gli attori privati soggetti a requisiti di autenticazione forte dovranno accettare l’EUDI Wallet nei casi normativi interessati. I settori coinvolti includono la banca, l’assicurazione, l’energia, le telecomunicazioni, il trasporto, la salute e l’istruzione, oltre a alcune piattaforme molto grandi.
Cosa implica fin da ora
Aspettare il 2027 per interessarsene sarebbe un errore. I percorsi di autenticazione, di KYC (verifica dell’identità del cliente) e di firma elettronica devono essere auditati fin da ora. La domanda da porre ai tuoi team tecnici è semplice: i nostri sistemi possono accettare prove d’identità interoperabili con divulgazione selettiva di attributi?
La divulgazione selettiva significa che un utente può dimostrare di essere maggiorenne senza rivelare la propria data di nascita completa, o confermare il proprio indirizzo senza esporre il proprio nome. È un cambiamento di logica per i moduli e i database abituali, che spesso raccolgono più del necessario.
- Audita i tuoi percorsi di onboarding cliente per identificare quelli che richiedono una verifica d’identità normativa.
- Verifica se i tuoi fornitori di firma elettronica e di KYC prevedono una compatibilità EUDI Wallet nella loro roadmap.
- Anticipa la revisione dei moduli di raccolta dati per adottare il principio di minimizzazione imposto dal portafoglio.
Governance IAM: strutturare le responsabilità prima di acquistare strumenti
Molte aziende acquisiscono una soluzione IAM (gestione delle identità e degli accessi) prima di aver definito chi decide cosa. Risultato: lo strumento viene implementato, ma nessuno convalida le richieste di accesso, le revisioni dei diritti vengono rimandate e gli account orfani si accumulano.
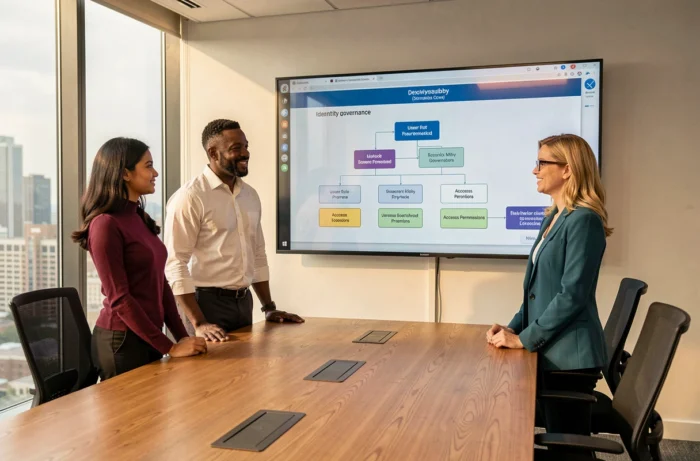
La governance precede sempre l’outillage. Tre domande strutturano questa governance: chi è proprietario di ogni applicazione? Chi convalida gli accessi? Con quale frequenza vengono rivisti i diritti?
Un proprietario di applicazione è la persona del business (non solo IT) che sa quali profili hanno bisogno di accedere a cosa. Senza questo ruolo chiaramente attribuito, le richieste di accesso finiscono per essere convalidate per default, senza una verifica reale.
Revisione dei diritti: una frequenza adeguata al rischio
Tutte le applicazioni non meritano la stessa frequenza di controllo. Uno strumento di gestione interno può essere rivisto semestralmente. Gli accessi ai dati dei clienti o finanziari meritano una revisione trimestrale, o addirittura mensile per gli account con privilegi.
La maturità di una politica IAM si misura meno al numero di funzionalità dello strumento che alla regolarità con cui i diritti non necessari vengono effettivamente rimossi. Un foglio di calcolo ben tenuto vale più di una piattaforma sofisticata che nessuno alimenta.
L’identità digitale in azienda non è più un argomento riservato alla IT. Con l’arrivo dell’EUDI Wallet, la moltiplicazione delle identità non umane e il passaggio alle passkey, ogni direzione aziendale è coinvolta. Il punto di partenza rimane lo stesso: sapere esattamente chi accede a cosa e assicurarsi che questa risposta sia aggiornata.