Het beheer van digitale identiteit in bedrijven beperkt zich niet tot het kiezen van een goed wachtwoord. Het omvat alle mechanismen die bepalen wie toegang heeft tot wat, wanneer, en met welk niveau van vertrouwen. In 2024 moet dit beheer nieuwe beperkingen integreren: Europese identiteitsportefeuilles, niet-menselijke identiteiten gerelateerd aan API’s en AI-agenten, en de geleidelijke afschaffing van klassieke wachtwoorden. Hier is hoe je deze overgang kunt structureren zonder deze te ondergaan.
Niet-menselijke identiteiten: het blinde vlek van de meeste IAM-beleidslijnen
Heb je al geteld hoeveel actieve serviceaccounts er in jouw informatiesysteem zijn? In de meeste bedrijven overschrijden niet-menselijke identiteiten (serviceaccounts, API-sleutels, cloud workloads, bots) ruimschoots het aantal gebruikersaccounts.
Het probleem is concreet. Deze identiteiten werken vaak met statische geheimen, die zelden worden vernieuwd en soms tussen teams worden gedeeld. Een serviceaccount dat drie jaar geleden voor een proefproject is aangemaakt, draait nog steeds, met brede toegangsrechten, zonder een geïdentificeerde verantwoordelijke.
Elke niet-menselijke identiteit moet worden gekoppeld aan een menselijke verantwoordelijke. Dit is het eerste principe dat moet worden toegepast. Het tweede is om de rechten te beperken tot het strikt noodzakelijke, en vervolgens de geheimen op te slaan in een speciale kluis met automatische rotatie. De NIS2- en DORA-regelgeving behandelt deze kwestie indirect, via toegangscontrole en risicobeheer met betrekking tot IT-leveranciers.
Als je een inventaris start, begin dan met de API-sleutels die zijn blootgesteld op productieomgevingen. Dit zijn de meest kritieke en vaak de minst gedocumenteerde. Voor meer informatie over identitools.fr met betrekking tot de tools die geschikt zijn voor deze aanpak, wordt het onderwerp vanuit operationeel perspectief behandeld.
Phishing-resistente authenticatie: passkeys en FIDO2 in de praktijk
De klassieke multi-factor authenticatie (SMS, tijdelijke code-app) blijft kwetsbaar voor bepaalde aanvallen door onderschepping of sociale engineering. Een aanvaller die een sessieproxy controleert, kan de code in realtime vastleggen.
Passkeys en het FIDO2/WebAuthn-protocol verwijderen deze aanvalsvector. Het principe: de authenticatie is gebaseerd op een cryptografische sleutel die aan het apparaat van de gebruiker is gekoppeld. Er wordt niets naar de server verzonden dat kan worden onderschept of opnieuw afgespeeld.
In concrete termen authenticeren werknemers zich met een vingerafdruk of gezichtsherkenning op hun apparaat. De server controleert een cryptografische handtekening, geen gedeeld geheim. Geen wachtwoord om te onthouden, geen code om over te nemen.
Passkeys gefaseerd implementeren
De overstap naar passwordless gaat niet van de ene op de andere dag. Begin met de meest kwetsbare groepen: systeembeheerders, teams met toegang tot gevoelige gegevens, accounts met hoge privileges.
- Identificeer de FIDO2-compatibele applicaties in je huidige softwarepark. De belangrijkste cloudleveranciers en webbrowsers ondersteunen dit protocol al.
- Voorzie een periode van co-existentie waarin het oude systeem (wachtwoord + klassieke MFA) beschikbaar blijft als back-up, terwijl gebruikers de passkeys adopteren.
- Documenteer de procedures voor het herstellen van toegang in geval van verlies van een apparaat, want een verloren apparaat zonder back-upprocedure blokkeert de gebruiker.
De beveiligingswinst is reëel, maar de implementatie vereist nauwkeurigheid in de begeleiding van de teams.
Europese digitale identiteitsportefeuille (EUDI Wallet): wat verandert er voor bedrijven
De eIDAS 2.0-verordening introduceert de EUDI Wallet, een interoperabele digitale identiteitsportefeuille op Europese schaal. Dit is geen ver weg gelegen project.
Vanaf december 2027 moeten particuliere actoren die onderworpen zijn aan eisen voor sterke authenticatie de EUDI Wallet accepteren in de relevante gereguleerde gevallen. De getroffen sectoren omvatten de banksector, verzekeringen, energie, telecommunicatie, transport, gezondheidszorg en onderwijs, evenals enkele zeer grote platforms.
Wat dit nu al betekent
Wachten tot 2027 om je hierin te verdiepen zou een vergissing zijn. De authenticatie-, KYC- (klantidentiteitsverificatie) en elektronische handtekeningprocessen moeten nu al worden geaudit. De vraag die je aan je technische teams moet stellen is eenvoudig: kunnen onze systemen interoperabele identiteitsbewijzen accepteren met selectieve openbaarmaking van attributen?
Selectieve openbaarmaking betekent dat een gebruiker kan bewijzen dat hij meerderjarig is zonder zijn volledige geboortedatum te onthullen, of zijn adres kan bevestigen zonder zijn naam bloot te stellen. Dit is een verandering in logica voor de gebruikelijke formulieren en databases, die vaak meer verzamelen dan nodig is.
- Audit je klant onboarding-processen om te identificeren welke een wettelijke identiteitsverificatie vereisen.
- Controleer of je leveranciers van elektronische handtekeningen en KYC een EUDI Wallet-compatibiliteit op hun roadmap hebben staan.
- Anticipeer op de herziening van de gegevensverzamelingsformulieren om het minimalisatieprincipe dat door de portefeuille wordt opgelegd, te omarmen.
IAM-governance: verantwoordelijkheden structureren voordat je tools aanschaft
Veel bedrijven verwerven een IAM-oplossing (identiteits- en toegangsbeheer) voordat ze hebben gedefinieerd wie beslist wat. Het resultaat: de tool wordt uitgerold, maar niemand valideert de toegangsverzoeken, de rechtenreviews worden uitgesteld, en de weesaccounts stapelen zich op.
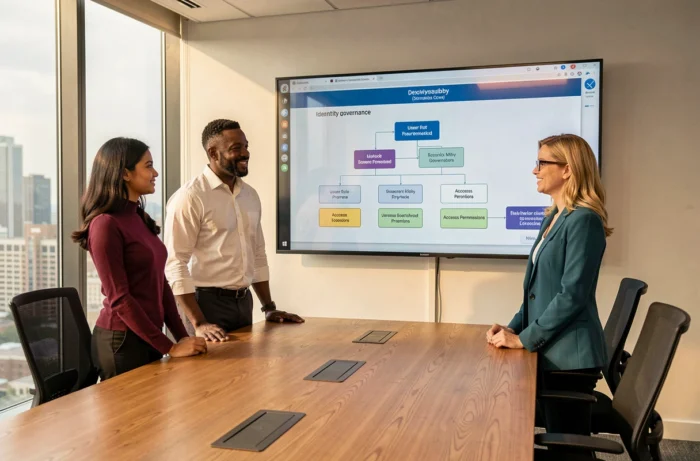
Governance gaat altijd vooraf aan tooling. Drie vragen structureren deze governance: wie is de eigenaar van elke applicatie? Wie valideert de toegang? Hoe vaak worden de rechten herzien?
Een applicatie-eigenaar is de zakelijke persoon (niet alleen IT) die weet welke profielen toegang nodig hebben tot wat. Zonder deze rol duidelijk toegewezen, worden toegangsverzoeken standaard goedgekeurd, zonder echte verificatie.
Revisie van rechten: een frequentie aangepast aan het risico
Niet alle applicaties verdienen dezelfde controlefrequentie. Een intern beheertool kan halfjaarlijks worden herzien. Toegang tot klant- of financiële gegevens verdient een kwartaalreview, of zelfs maandelijks voor accounts met hoge privileges.
De volwassenheid van een IAM-beleid wordt minder gemeten aan het aantal functies van de tool dan aan de regelmaat waarmee onnodige rechten daadwerkelijk worden verwijderd. Een goed onderhouden spreadsheet is beter dan een geavanceerd platform dat niemand bijwerkt.
Digitale identiteit in bedrijven is niet langer een onderwerp dat alleen voor de IT-afdeling is. Met de komst van de EUDI Wallet, de toename van niet-menselijke identiteiten en de overstap naar passkeys, is elke zakelijke afdeling betrokken. Het uitgangspunt blijft hetzelfde: precies weten wie toegang heeft tot wat, en ervoor zorgen dat dit antwoord actueel is.