A gestão da identidade digital nas empresas não se limita a escolher uma boa senha. Ela abrange todos os mecanismos que permitem saber quem acessa o quê, quando e com qual nível de confiança. Em 2024, essa gestão deve integrar novas restrições: carteiras de identidade europeias, identidades não humanas relacionadas a APIs e agentes de IA, e a eliminação gradual das senhas clássicas. Veja como estruturar essa transição sem sofrer com ela.
Identidades não humanas: o ponto cego da maioria das políticas IAM
Você já contou o número de contas de serviço ativas em seu sistema de informação? Na maioria das empresas, as identidades não humanas (contas de serviço, chaves de API, workloads em nuvem, bots) superam em muito o número de contas de usuários.
O problema é concreto. Essas identidades frequentemente funcionam com segredos estáticos, raramente renovados e, às vezes, compartilhados entre equipes. Uma conta de serviço criada para um projeto piloto há três anos ainda está ativa, com amplos direitos de acesso, sem um responsável identificado.
Cada identidade não humana deve estar vinculada a um responsável humano. Este é o primeiro princípio a ser aplicado. O segundo consiste em limitar os direitos ao estritamente necessário e, em seguida, armazenar os segredos em um cofre dedicado com rotação automatizada. Os quadros regulatórios NIS2 e DORA abordam essa questão indiretamente, por meio do controle de acessos e da gestão de riscos relacionados a prestadores de serviços de TI.
Se você está começando um inventário, comece pelas chaves de API expostas em ambientes de produção. Elas são as mais críticas e frequentemente as menos documentadas. Para encontrar informações sobre identitools.fr a respeito das ferramentas adequadas a essa abordagem, o assunto é tratado sob a perspectiva operacional.
Autenticação resistente a phishing: passkeys e FIDO2 na prática
A autenticação multifatorial clássica (SMS, aplicativo de códigos temporários) continua vulnerável a certos ataques de interceptação ou engenharia social. Um atacante que controla um proxy de sessão pode capturar o código em tempo real.
As passkeys e o protocolo FIDO2/WebAuthn eliminam esse vetor de ataque. O princípio: a autenticação baseia-se em uma chave criptográfica vinculada ao dispositivo do usuário. Nada é transmitido ao servidor que possa ser interceptado ou reproduzido.
Em termos concretos, um funcionário se autentica por meio de impressão digital ou reconhecimento facial em seu dispositivo. O servidor verifica uma assinatura criptográfica, não um segredo compartilhado. Sem senha para memorizar, sem código para copiar.
Implantar as passkeys em etapas
A transição para o passwordless não acontece em um dia. Comece pelas populações mais expostas: administradores de sistema, equipes com acesso a dados sensíveis, contas com privilégios elevados.
- Identifique os aplicativos compatíveis com FIDO2 em seu parque de software atual. Os principais fornecedores de nuvem e navegadores da web já suportam esse protocolo.
- Preveja um período de coabitação onde o antigo sistema (senha + MFA clássica) permaneça disponível como backup, enquanto os usuários adotam as passkeys.
- Documente os procedimentos de recuperação de acesso em caso de perda de dispositivo, pois um dispositivo perdido sem procedimento de backup bloqueia o usuário.
O ganho de segurança é real, mas a implantação exige rigor no acompanhamento das equipes.
Carteira europeia de identidade digital (EUDI Wallet): o que muda para as empresas
O regulamento eIDAS 2.0 introduz a EUDI Wallet, uma carteira de identidade digital interoperável em escala europeia. Não é um projeto distante.
A partir de dezembro de 2027, os atores privados sujeitos a requisitos de autenticação forte deverão aceitar a EUDI Wallet nos casos regulatórios relevantes. Os setores afetados incluem bancos, seguros, energia, telecomunicações, transporte, saúde e educação, além de algumas plataformas muito grandes.
O que isso implica desde já
Esperar até 2027 para se interessar seria um erro. Os processos de autenticação, KYC (verificação de identidade do cliente) e assinatura eletrônica devem ser auditados desde agora. A pergunta a ser feita às suas equipes técnicas é simples: nossos sistemas podem aceitar provas de identidade interoperáveis com divulgação seletiva de atributos?
A divulgação seletiva significa que um usuário pode provar que é maior de idade sem revelar sua data de nascimento completa, ou confirmar seu endereço sem expor seu nome. É uma mudança de lógica para os formulários e bancos de dados habituais, que frequentemente coletam mais do que o necessário.
- Audite seus processos de onboarding de clientes para identificar aqueles que exigem verificação de identidade regulatória.
- Verifique se seus prestadores de assinatura eletrônica e KYC preveem compatibilidade com a EUDI Wallet em sua folha de rota.
- Antecipe a reformulação dos formulários de coleta de dados para adotar o princípio de minimização imposto pela carteira.
Governança IAM: estruturar as responsabilidades antes de comprar ferramentas
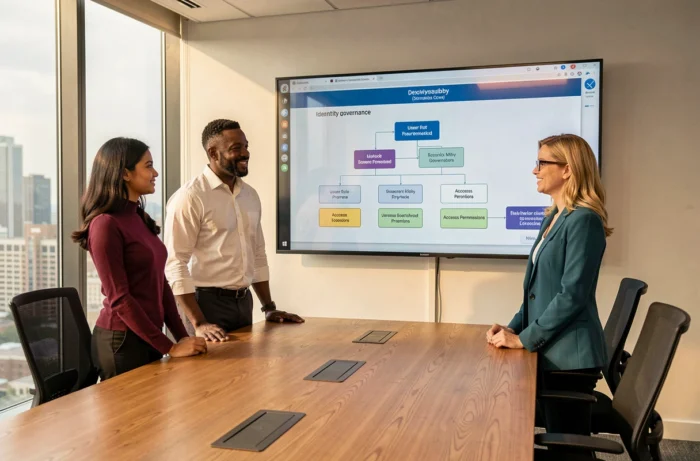
Muitas empresas adquirem uma solução IAM (gestão de identidades e acessos) antes de definir quem decide o quê. Resultado: a ferramenta é implantada, mas ninguém valida os pedidos de acesso, as revisões de direitos são adiadas e as contas órfãs se acumulam.
A governança sempre precede a ferramenta. Três perguntas estruturam essa governança: quem é o proprietário de cada aplicativo? Quem valida os acessos? Com que frequência os direitos são revisados?
Um proprietário de aplicativo é a pessoa do negócio (não apenas de TI) que sabe quais perfis precisam acessar o quê. Sem esse papel claramente atribuído, os pedidos de acesso acabam sendo validados por padrão, sem verificação real.
Revisão de direitos: uma frequência adequada ao risco
Nem todos os aplicativos merecem a mesma frequência de controle. Uma ferramenta de gestão interna pode ser revisada semestralmente. Os acessos a dados de clientes ou financeiros merecem uma revisão trimestral, ou até mensal para contas com privilégios.
A maturidade de uma política IAM é medida menos pelo número de funcionalidades da ferramenta do que pela regularidade com que os direitos desnecessários são efetivamente removidos. Uma planilha bem mantida vale mais do que uma plataforma sofisticada que ninguém alimenta.
A identidade digital na empresa não é mais um assunto reservado ao departamento de TI. Com a chegada da EUDI Wallet, a multiplicação das identidades não humanas e a transição para as passkeys, cada direção de negócio está envolvida. O ponto de partida continua o mesmo: saber precisamente quem acessa o quê e garantir que essa resposta esteja atualizada.